 materiały partnera
Cyfrowa infrastruktura firm staje się coraz bardziej rozproszona. Pracownicy korzystają z dziesiątek usług chmurowych, aplikacji biznesowych i systemów wewnętrznych, wykonawcy otrzymują tymczasowy dostęp do wybranych zasobów, a klienci komunikują się z firmami za pośrednictwem aplikacji internetowych, portali i usług mobilnych. W rezultacie zarządzanie tożsamościami cyfrowymi staje się jednym z kluczowych zadań w obszarze cyberbezpieczeństwa.
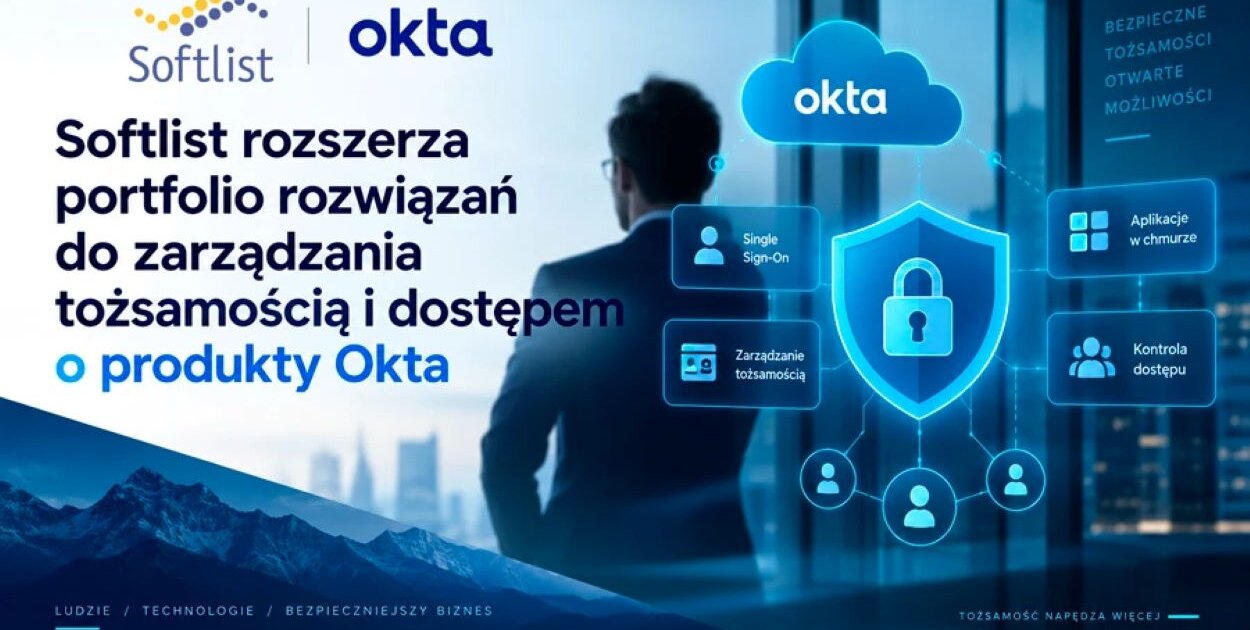
W tym kontekście Softlist rozszerza swoją ofertę w obszarze Identity and Access Management, włączając do portfolio rozwiązania Okta. Są one przeznaczone do zarządzania tożsamością, uwierzytelnianiem i dostępem pracowników, partnerów, klientów oraz innych kategorii użytkowników.
Okta rozwija kilka obszarów Identity Security, w tym Workforce Identity dla użytkowników korporacyjnych, Customer Identity dla użytkowników zewnętrznych oraz Auth0 do integracji mechanizmów uwierzytelniania i autoryzacji bezpośrednio z aplikacjami.
Tradycyjny model, w którym dla każdej usługi korporacyjnej tworzone jest oddzielne konto z loginem i hasłem, słabo skaluje się wraz z rozwojem infrastruktury. Im więcej aplikacji wykorzystuje firma, tym trudniej administratorom kontrolować uprawnienia dostępu, terminowo blokować konta i monitorować potencjalnie niebezpieczne działania.
Dodatkowym wyzwaniem są praca hybrydowa, usługi SaaS, infrastruktura chmurowa oraz duża liczba użytkowników zewnętrznych. Jeden pracownik może jednocześnie mieć dostęp do firmowej poczty elektronicznej, systemu CRM, pamięci masowej w chmurze, systemu zarządzania projektami, aplikacji finansowych oraz dziesiątek innych usług.
Identity and Access Management pozwala scentralizować zarządzanie taką infrastrukturą. Głównym zadaniem IAM jest zapewnienie właściwemu użytkownikowi dostępu do właściwego zasobu z odpowiednim poziomem uprawnień. Jednocześnie wymagania dotyczące dostępu pracowników, klientów, wykonawców i administratorów mogą znacząco się różnić.
Okta specjalizuje się w technologiach zarządzania tożsamością cyfrową i dostępem. Platforma umożliwia połączenie zarządzania użytkownikami, uwierzytelniania, Single Sign-On, uwierzytelniania wieloskładnikowego, zarządzania cyklem życia kont oraz kontroli dostępu do aplikacji.
Jednym z kluczowych obszarów jest Okta Workforce Identity. Platforma jest przeznaczona dla pracowników, wykonawców i partnerów biznesowych oraz łączy takie funkcje jak Single Sign-On, Adaptive MFA, Lifecycle Management i Identity Governance.
Drugi istotny obszar dotyczy użytkowników zewnętrznych. Okta Customer Identity pomaga organizować bezpieczną rejestrację i logowanie klientów do usług cyfrowych, a także zarządzać ich danymi tożsamości. W scenariuszach, w których mechanizmy uwierzytelniania muszą być głęboko zintegrowane z własną aplikacją, Okta rozwija również platformę Auth0.
Dzięki temu rozwiązania jednego producenta mogą być wykorzystywane do realizacji wielu różnych zadań: od zapewnienia pracownikom dostępu do aplikacji firmowych po autoryzację milionów użytkowników usług cyfrowych.
Portfolio Okta obejmuje szeroki zakres zadań związanych z Identity Security. Jednocześnie firma nie musi wdrażać wszystkich narzędzi jednocześnie. Konfigurację można dostosować do istniejącej infrastruktury IT, liczby użytkowników oraz wymagań w zakresie bezpieczeństwa.
Jednym z podstawowych rozwiązań jest Single Sign-On. SSO pozwala użytkownikowi uwierzytelnić się jeden raz, a następnie uzyskać dostęp do dozwolonych aplikacji firmowych. Ogranicza to liczbę oddzielnych haseł i upraszcza codzienną pracę użytkowników.
W celu zwiększenia ochrony kont stosowane są Multi-Factor Authentication oraz Adaptive MFA. W przypadku uwierzytelniania adaptacyjnego system może uwzględniać dodatkowe czynniki oraz kontekst żądania dostępu.
W ofercie dostępne są również narzędzia do scentralizowanego zarządzania użytkownikami, grupami i urządzeniami, Identity Governance, Lifecycle Management, Privileged Access oraz inne mechanizmy zarządzania tożsamością. W aktualnej ofercie Okta rozwiązania Single Sign-On, MFA, Adaptive MFA, Privileged Access, Lifecycle Management i Access Governance są dostępne w różnych pakietach i mogą być łączone w zależności od wymagań organizacji.
Oddzielnym obszarem jest Identity Security Posture Management. Technologie tego typu pomagają wykrywać zagrożenia wynikające z nieprawidłowej konfiguracji, nadmiernych uprawnień oraz złożonej struktury tożsamości cyfrowych.
Rozwijany jest również obszar zarządzania tożsamościami agentów AI. Okta traktuje agentów AI jako odrębny typ tożsamości cyfrowej, której również należy przypisywać uprawnienia, kontrolować dostęp oraz zarządzać wykonywanymi działaniami.
Wdrożenie platformy do zarządzania tożsamością przede wszystkim pozwala firmie przejść od rozproszonego zarządzania kontami do modelu scentralizowanego.
Przykładowo podczas zatrudniania nowego pracownika konieczne jest zapewnienie mu dostępu do kilku aplikacji firmowych jednocześnie. W przypadku zmiany stanowiska zestaw uprawnień może wymagać modyfikacji, natomiast po zakończeniu współpracy dostęp powinien zostać niezwłocznie odebrany. Automatyzacja cyklu życia konta zmniejsza zależność od ręcznych działań administratora.
Single Sign-On pozwala ograniczyć liczbę oddzielnych procesów logowania, natomiast uwierzytelnianie wieloskładnikowe tworzy dodatkową warstwę ochrony w sytuacji, gdy hasło użytkownika zostanie przejęte.
Dla organizacji korzystających z dużej liczby aplikacji szczególnie istotne staje się zarządzanie uprawnieniami dostępu. Pracownik powinien otrzymywać wyłącznie takie uprawnienia, które są niezbędne do wykonywania jego obowiązków. Pomaga to ograniczyć nadmierny dostęp oraz ułatwia przeprowadzanie audytów.
W przypadku aplikacji klienckich priorytety są nieco inne. Równie ważne są bezpieczeństwo oraz wygoda procesu rejestracji i logowania. Właśnie w takich scenariuszach wykorzystywane są Customer Identity i Auth0.
Wybór rozwiązania rozpoczyna się od określenia, czyją tożsamością należy zarządzać.
Okta Workforce Identity jest skierowana przede wszystkim do pracowników, wykonawców i partnerów biznesowych. Rozwiązanie sprawdzi się w firmach, które chcą scentralizować dostęp do usług SaaS, aplikacji wewnętrznych, infrastruktury chmurowej oraz innych zasobów firmowych.
Okta Customer Identity jest przeznaczona do obsługi użytkowników zewnętrznych. Mogą to być klienci sklepu internetowego, użytkownicy usług online, partnerzy, użytkownicy portalu lub inne grupy odbiorców, którym należy zapewnić bezpieczny dostęp do usług cyfrowych.
Auth0 jest w większym stopniu ukierunkowane na programistów i zespoły tworzące własne aplikacje internetowe, aplikacje mobilne i API. Platforma pozwala integrować mechanizmy uwierzytelniania i autoryzacji bezpośrednio z architekturą produktu programowego.
Dlatego tych rozwiązań nie należy traktować wyłącznie jako alternatyw wobec siebie. W dużej organizacji mogą być wykorzystywane jednocześnie dla różnych grup użytkowników.
Największe korzyści z centralizacji Identity Management mogą uzyskać organizacje posiadające dużą liczbę użytkowników i aplikacji.
Jest to szczególnie istotne dla firm, które intensywnie korzystają z usług chmurowych, mają rozproszoną strukturę, współpracują z pracownikami zdalnymi lub zapewniają dostęp wykonawcom i partnerom biznesowym.
Tego typu rozwiązania są również wykorzystywane przez firmy SaaS, twórców usług cyfrowych, instytucje finansowe, platformy internetowe oraz przedsiębiorstwa, które muszą kontrolować dostęp dużej liczby użytkowników zewnętrznych.
Jednocześnie IAM staje się istotnym elementem infrastruktury nie tylko w dużych przedsiębiorstwach. Wraz ze wzrostem liczby wykorzystywanych usług SaaS nawet stosunkowo niewielka firma może znaleźć się w sytuacji, w której ręczne zarządzanie kontami staje się zbyt złożone i generuje dodatkowe ryzyko.
Rozszerzenie portfolio Softlist o rozwiązania Okta umożliwia firmom uwzględnienie produktów z obszaru Identity Security w ramach kompleksowych zakupów oprogramowania dla biznesu.
Dla klienta istotny jest nie tylko sam dostęp do licencji, ale również właściwy dobór zestawu produktów. Architektura IAM w dużej mierze zależy od liczby pracowników, wykorzystywanych aplikacji, typów użytkowników oraz wymagań dotyczących uwierzytelniania.
Jednej firmie może wystarczyć scentralizowany Single Sign-On i MFA. Inna może potrzebować zarządzania cyklem życia kont, Identity Governance oraz kontroli dostępu uprzywilejowanego. Dla twórcy produktu cyfrowego podstawowym rozwiązaniem może być Auth0, podczas gdy duża organizacja może jednocześnie potrzebować narzędzi Workforce Identity i Customer Identity.
Dlatego przed zakupem platformy warto określić istniejącą architekturę dostępu i ustalić, które procesy należy scentralizować lub zautomatyzować.
Rozwój usług chmurowych stopniowo zmienia samo podejście do cyberbezpieczeństwa. O ile wcześniej główny nacisk kładziono na ochronę sieci firmowej i urządzeń, dziś coraz większą rolę odgrywa cyfrowa tożsamość użytkownika.
Nawet dobrze zabezpieczona infrastruktura pozostaje podatna na zagrożenia, jeśli cyberprzestępca uzyska dostęp do legalnego konta posiadającego odpowiednie uprawnienia. Właśnie dlatego zarządzanie tożsamością, uwierzytelnianie wieloskładnikowe, kontrola uprawnień uprzywilejowanych oraz zarządzanie cyklem życia dostępu stają się ważnymi elementami architektury bezpieczeństwa.
Rozszerzenie portfolio Softlist o rozwiązania Okta zapewnia klientom biznesowym dodatkowe możliwości budowy takiej infrastruktury. W zależności od potrzeb organizacja może wybrać poszczególne produkty Okta lub stworzyć kompleksowe rozwiązanie do zarządzania tożsamością pracowników, klientów, partnerów i usług cyfrowych.